

Relatório da Check Point Research mostra que rostos, vozes, documentos e vídeos gerados por IA já enganam sistemas e pessoas. Testes indicam que esses elementos isolados não garantem mais autenticação segura.
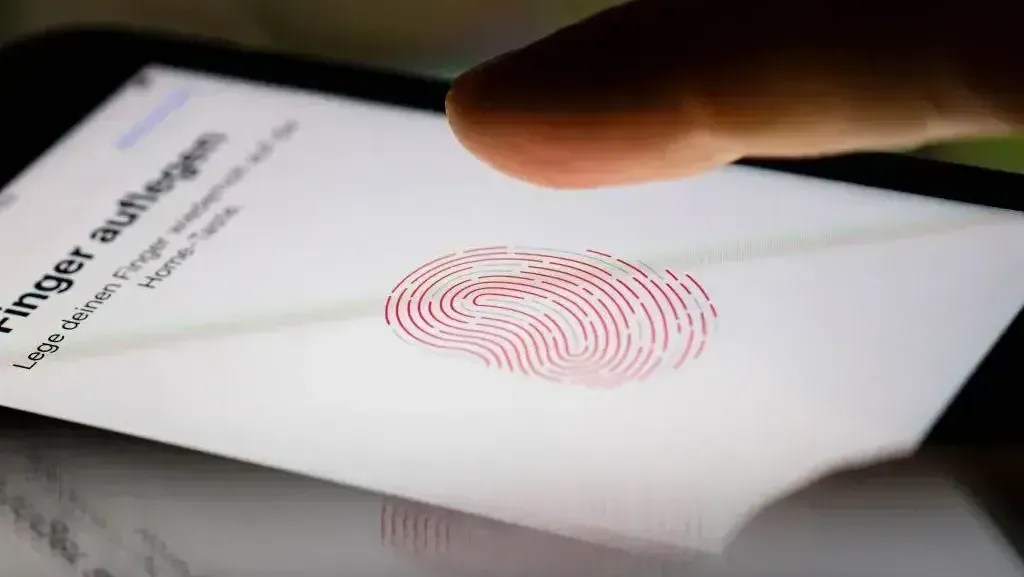
Reconhecer uma pessoa pela voz, pelo rosto ou até por uma chamada de vídeo já não é suficiente para comprovar sua identidade no ambiente digital. Essa é a conclusão do Relatório de Segurança em IA 2026, da Check Point Research (CPR), divisão de inteligência de ameaças da Check Point Software. O estudo revela que o avanço da inteligência artificial (IA) possibilitou a criação de rostos, vozes, documentos e vídeos artificiais cada vez mais convincentes. Como resultado, esses elementos tornaram-se alvo de suspeitas e, sozinhos, já não são mais adequados como métodos de autenticação.
No estudo controlado realizado pela pesquisa, pessoas treinadas para identificar imagens geradas por inteligência artificial acertaram apenas cerca de 41% dos rostos sintéticos apresentados. Entre os participantes sem treinamento em IA, a taxa de acerto caiu para cerca de 30%. Ou seja, em ambos os casos, menos da metade dos participantes foi capaz de discernir se uma pessoa era real ou gerada por IA.
Os pesquisadores enfatizam que os mecanismos tradicionalmente utilizados para confirmar a identidade de uma pessoa à distância já não oferecem o mesmo nível de segurança que anteriormente, devido ao avanço das capacidades da IA.
“Voz, rosto, documentos e interações por vídeo podem ser sintetizados de forma convincente por sistemas de inteligência artificial e não devem mais ser utilizados isoladamente como prova de identidade”, conclui o relatório.
A conclusão representa uma mudança significativa na forma como empresas, bancos, plataformas digitais e órgãos públicos precisarão verificar a identidade dos usuários. Para os pesquisadores da Check Point, a biometria permanece sendo uma ferramenta importante, mas, eventualmente, se transformará em apenas uma camada do processo de autenticação.
A tendência é que a biometria passe a ser combinada com outros métodos, como autenticação por múltiplos fatores, análise do contexto do acesso, comportamento do usuário e validação dos dispositivos utilizados. Na prática, os sistemas passarão a analisar não apenas o rosto, imagem ou voz, mas também o contexto em que o usuário está acessando determinado serviço, como local e horário.
O relatório também aponta que a identidade digital virou um dos principais alvos da inteligência artificial. Atualmente, criminosos conseguem produzir documentos falsificados, rostos sintéticos, vozes clonadas, vídeos manipulados por deepfake e até perfis digitais completos praticamente idênticos aos originais. Os pesquisadores destacam que essa transformação altera o conceito de identidade no âmbito digital.
“A identidade está deixando de ser apenas ‘quem é o usuário’ para se tornar ‘quem ou o que pode ser confiado pela IA’”, destaca o documento.
O estudo também aborda as deepfakes, técnica que utiliza IA para recriar o rosto ou voz de uma pessoa de forma realista. As deepfakes deixaram de ser usadas apenas em golpes pontuais e agora fazem parte de ataques mais complexos. Entre os principais riscos associados ao uso de deepfakes, destacam-se fraudes financeiras, invasão de contas, engenharia social e fraudes em métodos de verificação de identidade.
Os agentes de IA, ferramentas que tomam decisões e realizam tarefas de forma autônoma, também aumentam a preocupação, pois podem atuar em nome dos usuários, acessando e-mails, documentos e até dados corporativos. O relatório ressalta que, nesse cenário, esses sistemas precisam decidir em quem podem confiar, o que destaca a importância de mecanismos de autenticação seguros.
Além disso, o problema da biometria não é o único a ser considerado. O relatório conclui que os riscos relacionados aos métodos de autenticação fazem parte de uma transformação mais ampla na segurança digital. A inteligência artificial deixou de ser apenas um alvo para os criminosos e passou a ser uma ferramenta de ataque. Entre as principais ameaças relacionadas ao uso da IA, está o chamado prompt injection, técnica que manipula o comportamento dos modelos de IA através de comandos ocultos.
A Check Point analisou 1,2 bilhão de URLs e identificou cerca de 15.300 prompts maliciosos, dos quais 70% estavam escondidos em elementos invisíveis de páginas da internet, como cabeçalhos, comentários e metadados em HTML. Entre março e maio de 2026, a detecção desse tipo de ataque aumentou cinco vezes, indicando que essa técnica se transformou de uma ameaça potencial em um verdadeiro risco operacional.
Com isso, o relatório sugere que as empresas deixem de se apoiar em apenas um fator de autenticação e adotem estratégias de verificação em múltiplas camadas. Diante das capacidades da IA, nenhum elemento — voz, documento ou vídeo — é suficiente isoladamente para comprovar a identidade de uma pessoa no ambiente digital.
LEIA TAMBÉM

Receba as notícias no seu WhatsApp
Entre no nosso canal oficial e fique por dentro de tudo que acontece em Sergipe
Entrar no canal →