Pular para o conteúdo principal
Aracaju, Quarta-feira, 16 de setembro de 2026
Pular para o conteúdo
Política

Alerta falso invade celulares de brasileiros e PF investiga ataque hacker

Alerta falso atribuído à Defesa Civil gera investigações e preocupações em Sergipe.

20/06/2026 · 00h00 · Atualizado às 16h16
Alerta falso invade celulares de brasileiros e PF investiga ataque hacker

Na madrugada de sábado (20), celulares emitiram alarme com mensagem falsa da Defesa Civil. O órgão negou o alerta, retirou a plataforma do ar e acionou a Polícia Federal.

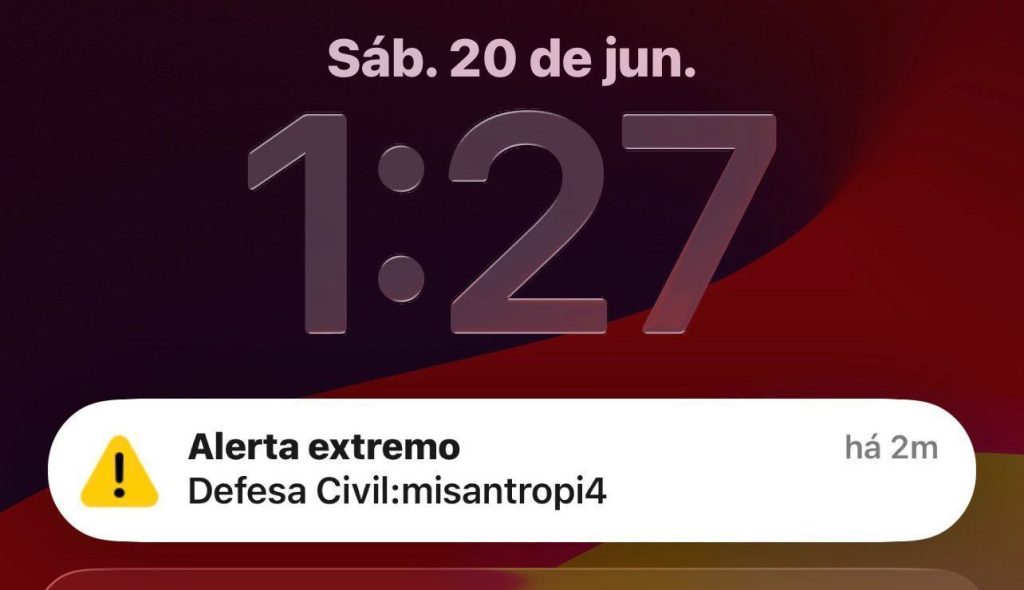
Na madrugada do último sábado (20), milhões de brasileiros foram surpreendidos por um alarme sonoro em seus celulares, acompanhado de uma mensagem falsa atribuída à Defesa Civil. A palavra exibida era ‘misantropia’ — que significa ódio à humanidade —, grafada de forma incorreta em alguns casos como ‘misantropi4’, caracterizando um alerta extremo indevido.

Publicidade

A Defesa Civil precisou emitir uma nota tranquilizando a população, retirou a plataforma do ar e apontou um provável ataque hacker como causa do ocorrido. O Ministério da Integração e Desenvolvimento Regional acionou a Polícia Federal para investigar o episódio.

Arthur Igreja, especialista em tecnologia e inovação, analisou o caso e apontou as principais hipóteses para o ocorrido.

“Nós temos a hipótese de um ataque mais estruturado, mais elaborado, ou o acesso a um computador comprometido da própria Defesa Civil, e trabalha-se também com a hipótese de que alguém conseguiu as credenciais de acesso”, afirmou.

Segundo ele, isso equivale à obtenção de usuário e senha, o que pode ocorrer por vazamento, engenharia social ou comprometimento de um dispositivo de algum funcionário.

Arthur destacou que o episódio é extremamente preocupante, pois se trata de um sistema de alta relevância social.

“É um sistema importante, extremamente relevante do ponto de vista social, que depende de confiança e que teve essa confiança agora quebrada com a população”, declarou.

Para ele, o fato de o sistema ter sido retirado do ar não é motivo de tranquilidade, pois evidencia uma fragilidade significativa que foi exposta publicamente.

O especialista explicou que o sistema utilizado é do tipo broadcasting, desenvolvido em 2023, no qual a mensagem da Defesa Civil é enviada às operadoras de telefonia, que a distribuem aos aparelhos com altíssima prioridade.

“Quando essa mensagem chega no smartphone, ela tem total prioridade. É por isso que a tela fica, em muitos casos, bloqueada, e tem esse som extremamente estridente para chamar atenção”, explicou.

O alerta se sobrepõe inclusive ao modo silencioso ou ‘não perturbe’ do aparelho.

Sobre a razão pela qual algumas localidades receberam o alerta e outras não, Arthur observou que esse tipo de envio normalmente possui filtros de seleção geográfica.

“Nós não sabemos se quem enviou fez essa seleção ou não fez essa seleção”, disse.

Você pode se interessarConteúdo patrocinado · MGID

O especialista também chamou atenção para o fato de diferentes regiões terem recebido mensagens distintas em horários variados — com relatos de alertas chegando por volta das 22h e outros depois da 1h30 da madrugada —, o que indica que o acesso indevido ao sistema foi mantido por várias horas.

Arthur apontou que a diferença de horários entre os envios evidencia também uma demora na reação das autoridades responsáveis.

“Tivemos ali não só a fragilidade técnica, mas também a letargia na resposta”, afirmou.

Publicidade

Para ele, a partir do momento em que a mensagem indevida foi disparada, o sistema deveria ter sido retirado do ar imediatamente.

Sobre a investigação conduzida pela Polícia Federal, o especialista explicou que ela seguirá um processo de identificação do tipo de acesso realizado, dos responsáveis e dos métodos utilizados, em uma etapa conhecida como investigação forense.

“A expectativa é que tenha uma probabilidade grande de, com alguma velocidade, conseguir encontrar e identificar não só o que aconteceu, mas quem fez isso”, disse.

O episódio deve servir de lição para todas as plataformas governamentais. Segundo Arthur, caso o acesso tenha sido feito apenas com usuário e senha, sem autenticação de dois fatores, isso evidencia uma fragilidade grave.

“Não tem nenhuma validação por SMS, por gerenciador de senha, por um e-mail secundário, por coisas que são tão banais. Isso evidencia o quanto que é fraco o sistema”, afirmou.

Para o especialista, o incidente compromete diretamente a credibilidade do sistema de alertas.

“Se chegar um novo alerta nos próximos dias, as pessoas vão ficar titubeando: será que é um alerta sério ou não?”, questionou.

Ele concluiu que o episódio beira o descuido e que, embora possa parecer pequeno para alguns, trata-se de um sistema criado para situações de emergência e proteção das pessoas.

“Tomara que sirva como um grande aprendizado”, finalizou.

Gostou? Compartilhe com quem precisa saber:

Recomendado para vocêConteúdo patrocinado · MGID
Publicidade
Mais conteúdos para vocêConteúdo patrocinado · MGID
Sugeridas pra vocêConteúdo patrocinado · MGID
Publicidade
4 min de leitura

Na madrugada de sábado (20), celulares emitiram alarme com mensagem falsa da Defesa Civil. O órgão negou o alerta, retirou a plataforma do ar e acionou a Polícia Federal.

Na madrugada do último sábado (20), milhões de brasileiros foram surpreendidos por um alarme sonoro em seus celulares, acompanhado de uma mensagem falsa atribuída à Defesa Civil. A palavra exibida era ‘misantropia’ — que significa ódio à humanidade —, grafada de forma incorreta em alguns casos como ‘misantropi4’, caracterizando um alerta extremo indevido.

A Defesa Civil precisou emitir uma nota tranquilizando a população, retirou a plataforma do ar e apontou um provável ataque hacker como causa do ocorrido. O Ministério da Integração e Desenvolvimento Regional acionou a Polícia Federal para investigar o episódio.

Arthur Igreja, especialista em tecnologia e inovação, analisou o caso e apontou as principais hipóteses para o ocorrido.

“Nós temos a hipótese de um ataque mais estruturado, mais elaborado, ou o acesso a um computador comprometido da própria Defesa Civil, e trabalha-se também com a hipótese de que alguém conseguiu as credenciais de acesso”, afirmou.

Segundo ele, isso equivale à obtenção de usuário e senha, o que pode ocorrer por vazamento, engenharia social ou comprometimento de um dispositivo de algum funcionário.

Arthur destacou que o episódio é extremamente preocupante, pois se trata de um sistema de alta relevância social.

“É um sistema importante, extremamente relevante do ponto de vista social, que depende de confiança e que teve essa confiança agora quebrada com a população”, declarou.

Para ele, o fato de o sistema ter sido retirado do ar não é motivo de tranquilidade, pois evidencia uma fragilidade significativa que foi exposta publicamente.

O especialista explicou que o sistema utilizado é do tipo broadcasting, desenvolvido em 2023, no qual a mensagem da Defesa Civil é enviada às operadoras de telefonia, que a distribuem aos aparelhos com altíssima prioridade.

“Quando essa mensagem chega no smartphone, ela tem total prioridade. É por isso que a tela fica, em muitos casos, bloqueada, e tem esse som extremamente estridente para chamar atenção”, explicou.

O alerta se sobrepõe inclusive ao modo silencioso ou ‘não perturbe’ do aparelho.

Sobre a razão pela qual algumas localidades receberam o alerta e outras não, Arthur observou que esse tipo de envio normalmente possui filtros de seleção geográfica.

“Nós não sabemos se quem enviou fez essa seleção ou não fez essa seleção”, disse.

O especialista também chamou atenção para o fato de diferentes regiões terem recebido mensagens distintas em horários variados — com relatos de alertas chegando por volta das 22h e outros depois da 1h30 da madrugada —, o que indica que o acesso indevido ao sistema foi mantido por várias horas.

Arthur apontou que a diferença de horários entre os envios evidencia também uma demora na reação das autoridades responsáveis.

“Tivemos ali não só a fragilidade técnica, mas também a letargia na resposta”, afirmou.

Para ele, a partir do momento em que a mensagem indevida foi disparada, o sistema deveria ter sido retirado do ar imediatamente.

Sobre a investigação conduzida pela Polícia Federal, o especialista explicou que ela seguirá um processo de identificação do tipo de acesso realizado, dos responsáveis e dos métodos utilizados, em uma etapa conhecida como investigação forense.

“A expectativa é que tenha uma probabilidade grande de, com alguma velocidade, conseguir encontrar e identificar não só o que aconteceu, mas quem fez isso”, disse.

O episódio deve servir de lição para todas as plataformas governamentais. Segundo Arthur, caso o acesso tenha sido feito apenas com usuário e senha, sem autenticação de dois fatores, isso evidencia uma fragilidade grave.

“Não tem nenhuma validação por SMS, por gerenciador de senha, por um e-mail secundário, por coisas que são tão banais. Isso evidencia o quanto que é fraco o sistema”, afirmou.

Para o especialista, o incidente compromete diretamente a credibilidade do sistema de alertas.

“Se chegar um novo alerta nos próximos dias, as pessoas vão ficar titubeando: será que é um alerta sério ou não?”, questionou.

Ele concluiu que o episódio beira o descuido e que, embora possa parecer pequeno para alguns, trata-se de um sistema criado para situações de emergência e proteção das pessoas.

“Tomara que sirva como um grande aprendizado”, finalizou.

Gostou? Compartilhe com quem precisa saber:

Receba as notícias no seu WhatsApp

Entre no nosso canal oficial e fique por dentro de tudo que acontece em Sergipe

Entrar no canal →

Publicidade

EM ALTA AGORA