

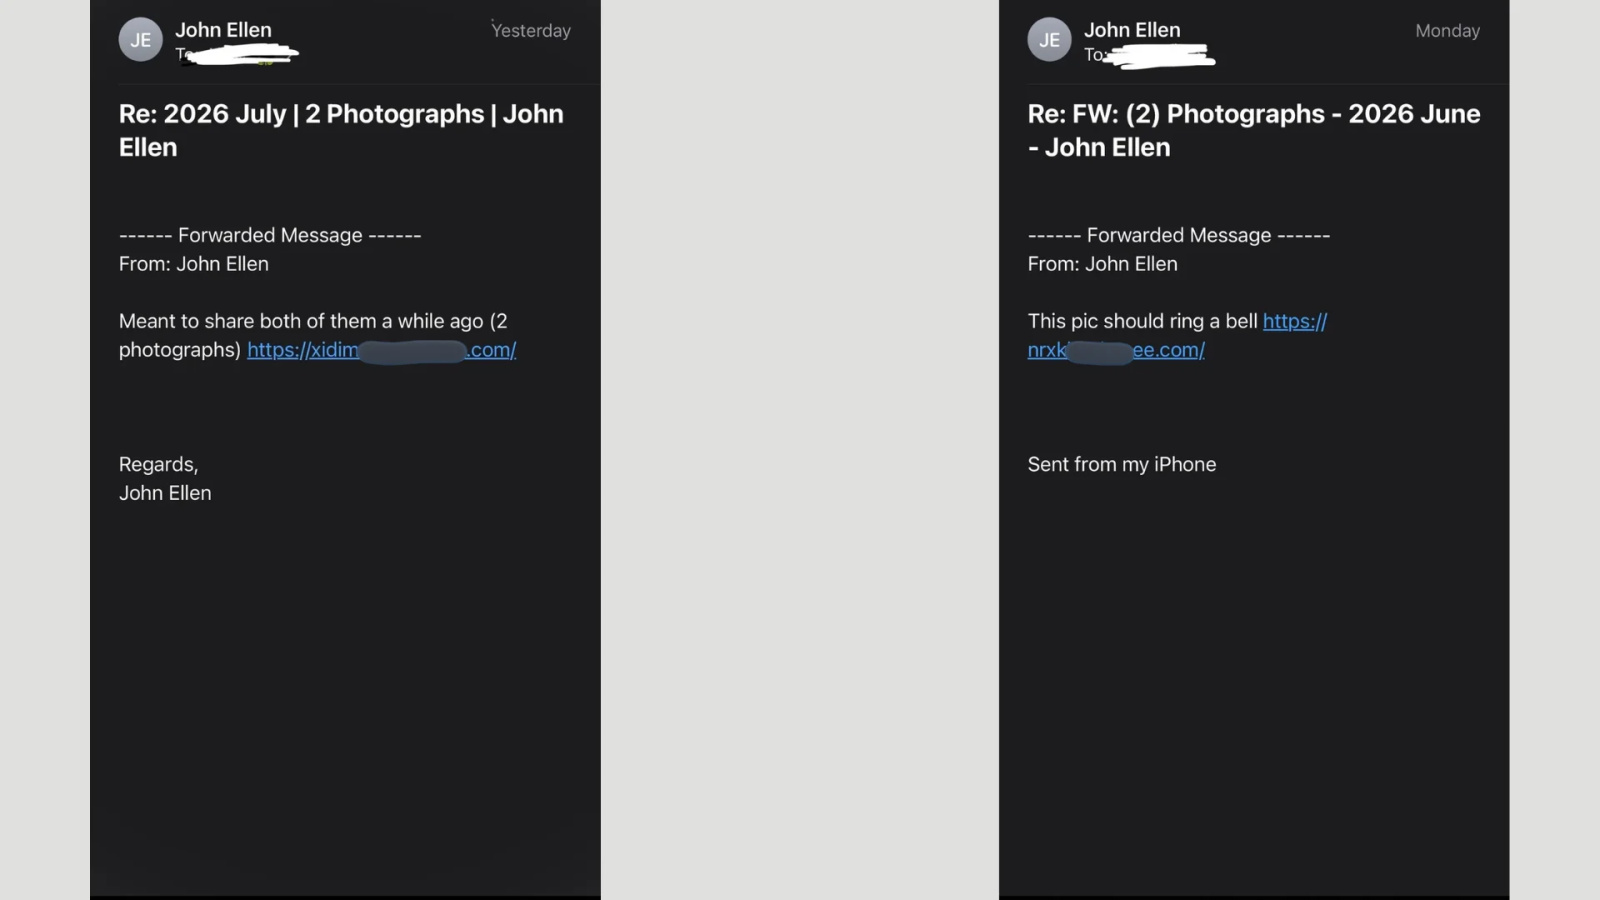
Criminosos enviam e-mails que simulam respostas ou encaminhamentos (Re:/FW:) e usam fotos de família para ganhar confiança. Não clique em links: confirme o remetente por outro canal e desconfie de pedidos urgentes.
Recebeu um e-mail de um suposto parente com fotos de família? É importante ficar alerta: uma nova campanha de phishing está explorando mensagens que simulam conversas anteriores, com o intuito de despertar lembranças e convencer as vítimas a abrir links suspeitos.
Este caso surgiu a partir de denúncias que foram enviadas nas últimas semanas e relatos publicados em redes sociais. Em geral, as abordagens incluem assuntos que trazem elementos como ‘Re:’ e ‘FW:’ para dar a impressão de que se trata de uma resposta ou um encaminhamento de mensagem.
Além disso, o assunto e o remetente apresentam um nome fictício que possui o mesmo sobrenome do destinatário. Essa tática visa chamar a atenção das vítimas e criar um gatilho emocional ao relacionar o e-mail a um possível parente.
O conteúdo da mensagem, por sua vez, contém frases curtas e emocionais, como ‘creio que essas fotos vão trazer algumas memórias de volta’ ou ‘queria te enviar essas fotos há um bom tempo’. A seguir, há um link que supostamente levará às fotos mencionadas, mas, na verdade, esse endereço é uma isca que redireciona as vítimas para sites maliciosos.
A ameaça se baseia em phishing, uma prática onde agentes maliciosos imitam pessoas ou empresas legítimas para induzir alguém a clicar em links, baixar arquivos ou fornecer dados pessoais.
O pesquisador chefe de segurança da Kaspersky, Fabio Marenghi, explica que esses envios fazem parte de uma campanha global que começou no início de julho, visando diferentes países. Uma análise da Fortinet revelou que os links presentes nos e-mails mostram sinais de uma infraestrutura descartável, com um exemplo de link criado no dia do envio e que deixou de funcionar apenas seis dias depois.
Essa estratégia de usar diferentes links em disparos de e-mails é utilizada por cibercriminosos para evitar a detecção pelos sistemas de segurança. Assim, o destino final do link permanece desconhecido. Historicamente, campanhas semelhantes indicam que esses golpes geralmente estão associados a falsas ofertas de suporte técnico, com alertas inventados que tentam convencer a vítima a entrar em contato.
“Se a vítima clicar no link, as possibilidades mais comuns são ser direcionada para uma página falsa que captura dados pessoais, como senhas, ou ter um malware baixado automaticamente no dispositivo”, avalia Marenghi.
A campanha também utiliza elementos como o mesmo sobrenome da vítima nos campos de remetente e assunto, além de no próprio corpo da mensagem. A Fortinet sugere que essa estratégia de falso parentesco é gerada automaticamente a partir de bancos de dados vazados, que relacionam o nome e e-mail da vítima. A origem exata dessas informações ainda não foi confirmada.
Em uma das análises, os golpistas usaram o endereço de e-mail verdadeiro de uma escola para enviar as mensagens falsas, aumentando a confiança da vítima, já que a mensagem aparenta ser legítima à primeira vista. Estima-se que os hackers tenham invadido uma conta real ou praticado spoofing para falsificar o remetente.
Para se proteger contra esse tipo de golpe, Marenghi recomenda desconfiar de mensagens inesperadas que criem um senso de intimidade ou urgência, mesmo que venham com o mesmo sobrenome do destinatário ou simulem uma conversa anterior com ‘Re:’ e ‘FW:’.
“Não clique em links e não baixe anexos inesperados. Antes de clicar, passe o cursor do mouse sobre o link para verificar a URL real de destino. Se o endereço parecer estranho ou encurtado, não acesse”, aconselha.
Além disso, é fundamental conferir o endereço completo do remetente, sem se limitar ao nome exibido, pois golpistas costumam utilizar domínios adulterados ou contas comprometidas para realizar esses ataques. Recomenda-se também ativar a autenticação em dois fatores (2FA) em todas as contas, optar por senhas únicas e fortes, manter os dispositivos atualizados e utilizar soluções de segurança, como antivírus.

LEIA TAMBÉM
Crime no Santos Dumont: Homem é indiciado por matar colega de trabalho a pauladas dentro de madeireira em Aracaju
16 de setOfensiva Nacional: Operação contra esquema de agiotagem e extorsão cumpre mandados em Sergipe
16 de setOperação no Povoado Mussuca: Polícia Militar apreende cerca de 100 kg de maconha em Laranjeiras
16 de set
Receba as notícias no seu WhatsApp
Entre no nosso canal oficial e fique por dentro de tudo que acontece em Sergipe
Entrar no canal →