

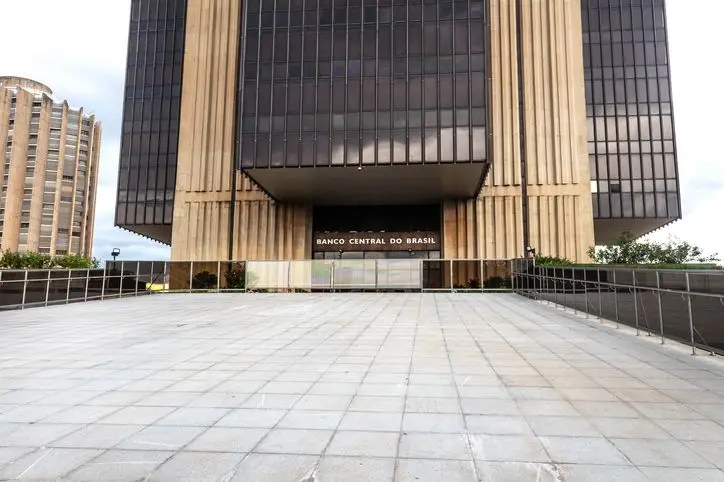


A C&M Software, companhia responsável por serviços essenciais ao Banco Central (BC) e instituições financeiras, foi alvo de um sofisticado ataque hacker na última terça-feira (1º). Segundo fontes iniciais, os criminosos conseguiram desviar pelo menos R$ 400 milhões de contas reservas no BC, usadas por cinco bancos, segundo informações ainda não confirmadas oficialmente.
Clientes não precisam se preocupar, dizem especialistas
Renato Borbolla, especialista em cibersegurança, explica que o ataque atingiu exclusivamente as contas reservas destinadas às liquidações interbancárias — operadas pela C&M. “Não há indícios de que dados pessoais, saldos de conta ou informações de cartão dos clientes finais tenham sido comprometidos”, afirma. Portanto, eventuais prejuízos devem recair sobre as instituições financeiras envolvidas, e não sobre os correntistas.
O comentarista de tecnologia Arthur Igreja reforça: “Saldos, investimentos e dados de cartões não sofreram violações”. Ele ainda destaca que essas contas reservas têm a única função de equilibrar saques e depósitos entre os bancos — operadas em paralelo ao sistema bancário voltado ao consumidor.
BC isola o sistema e investiga vulnerabilidades
O Banco Central decidiu desconectar o serviço da C&M até que uma apuração completa revele como o ataque ocorreu e quais brechas foram exploradas. “Fica aquela pergunta: o que mais pode acontecer?”, questiona Igreja, ressaltando que a investigação é essencial para evitar novas falhas.
Fontes afirmam que o sistema da C&M foi invadido e as contas reservas foram acessadas por meio dessa brecha. A instituição BMP está entre os bancos que tiveram suas reservas afetadas, segundo comunicado oficial.
Impacto na credibilidade do sistema financeiro brasileiro
Para os especialistas, o incidente expôs fragilidades nos sistemas críticos usados pelas instituições financeiras e parceiros terceirizados. Borbolla reforça a necessidade de “investimentos estratégicos em resiliência cibernética e supervisão de terceiros que prestam serviços sensíveis ao sistema financeiro”. Clientes finais das empresas que tiveram as contas violadas não serão impactados, pelo menos em um primeiro momento.
Embora o Banco Central seja destaque por soluções como o Pix, Igreja ressalta que há “gargalos no ecossistema envolvendo prestadoras terceirizadas”, estabelecendo espaço para aprimoramentos: “Sempre há o que melhorar”.
Arthur Igreja comenta: “Foi um episódio extremamente grave, não só pelo montante, mas pela falha na segurança. Fica uma marca na reputação e na credibilidade”.
Possível recorde em prejuízo e sofisticado estudo prévio
Se os números forem confirmados, trata-se de um dos maiores ataques financeiros ao sistema bancário nacional em termos de impacto operacional e financeiro. Renato Borbolla avalia que os hackers desenvolveram um estudo aprofundado da infraestrutura da C&M, identificando vulnerabilidades exploradas de forma precisa e no momento ideal.
LEIA TAMBÉM

Receba as notícias no seu WhatsApp
Entre no nosso canal oficial e fique por dentro de tudo que acontece em Sergipe
Entrar no canal →