

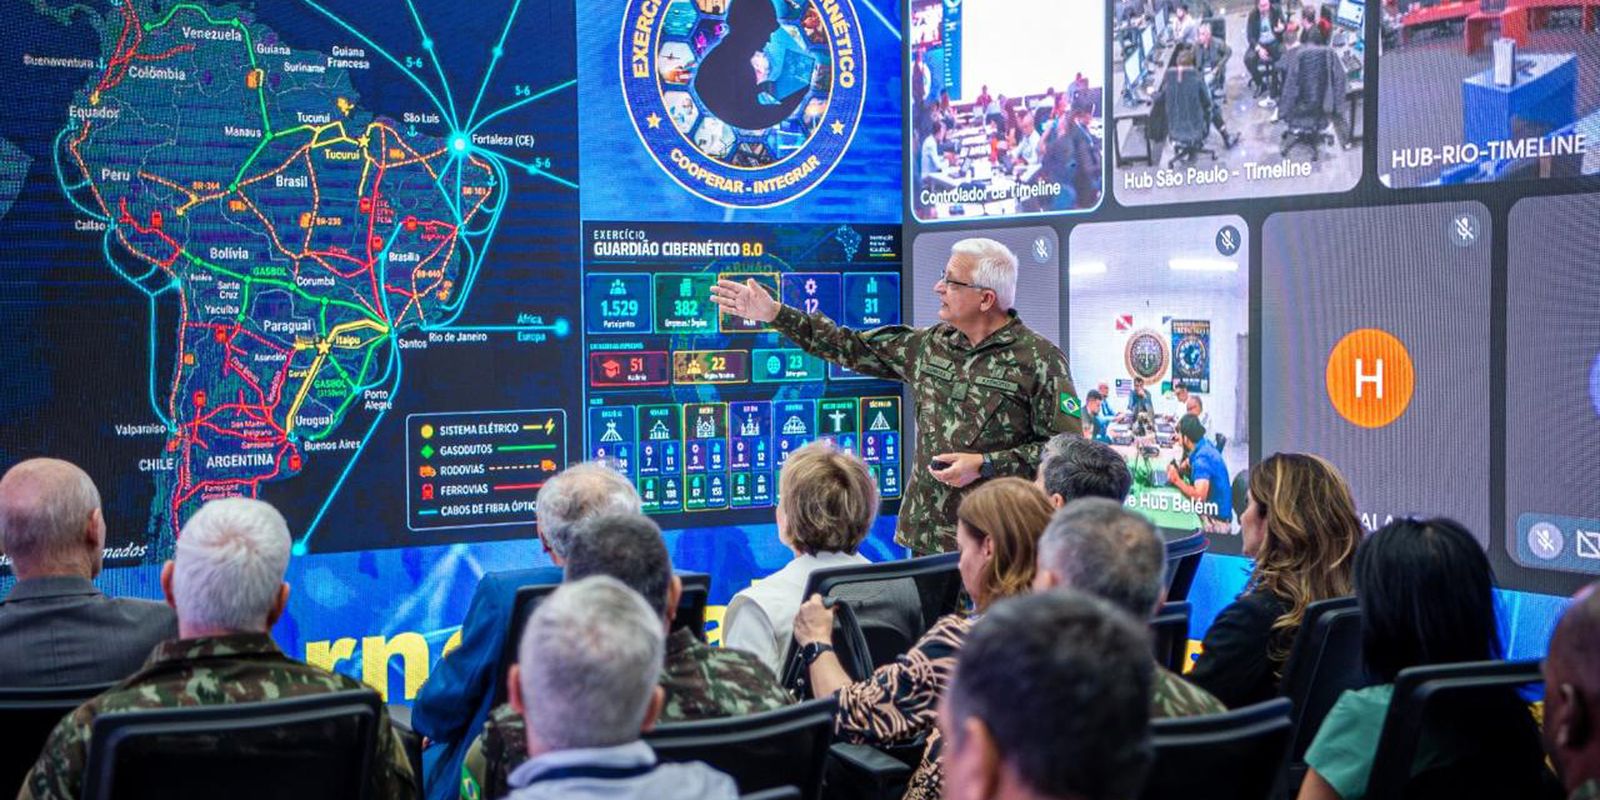
De 21 a 25 de setembro, o 8º Guardião Cibernético mobilizou 1.300 especialistas em Brasília e seis capitais. Cerca de 300 organizações e delegações de 14 países simularam ataques para treinar a cooperação público-privada.
O Exército brasileiro coordenou, entre os dias 21 e 25 de setembro, a oitava edição do exercício Guardião Cibernético, realizado às vésperas da eleição presidencial. A ação reuniu 1,3 mil participantes em Brasília e em outras seis capitais, incluindo São Paulo, Recife, Curitiba e Manaus, e contou com a participação de cerca de 300 organizações e representantes de 14 países.
Classificado pelas Forças como um dos mais abrangentes treinamentos de defesa cibernética do Hemisfério Sul, o exercício simulou ameaças digitais com o objetivo de treinar a cooperação entre instituições públicas e privadas para responder a ataques que possam afetar serviços essenciais à população.
“Durante o exercício, foram reproduzidos cenários de ataques cibernéticos complexos e coordenados, permitindo testar procedimentos, aperfeiçoar planos de contingência e identificar soluções para ampliar a resiliência nacional.”
A declaração do Exército, divulgada em nota, destacou que o treinamento permitiu testar procedimentos, aperfeiçoar planos de contingência e identificar soluções para fortalecer a resiliência. Além das Forças Armadas, a iniciativa envolveu órgãos governamentais, entidades reguladoras e operadores de infraestruturas críticas dos setores de energia, abastecimento de água, telecomunicações e finanças.
O evento ocorreu em um contexto de alertas sobre possíveis tentativas de interferência externa no processo eleitoral. Um relatório da Agência Brasileira de Inteligência (Abin), elaborado em agosto, avaliou a possibilidade de influência externa como um risco relevante ao pleito de 2026, citando prioridades geopolíticas que poderiam motivar ações desse tipo.
Analistas também têm alertado para o risco de ações cibernéticas de atores estatais ou de grandes empresas de tecnologia com potencial de influenciar as eleições gerais de outubro, bem como de desestabilizar sistemas informáticos e computacionais essenciais. Em 12 de agosto, a Casa Branca publicou um memorando prevendo parceria com empresas privadas para ações envolvendo acesso a sistemas de informação.
Recentes incidentes internacionais reforçaram a preocupação: nesta semana, autoridades australianas denunciaram uma invasão em um site com estatísticas de saúde pública atribuído à Open IA, empresa ligada ao ChatGPT. No Brasil, a simulação conduzida pelo Exército teve o objetivo de fortalecer a articulação entre os diversos setores responsáveis pela proteção das infraestruturas críticas diante desses riscos.
LEIA TAMBÉM
ENEM terá segunda aplicação em dezembro para candidatos atingidos pelas chuvas
09 de novTSE inicia julgamento que pode definir reeleição de Linda Brasil; relator vota contra o recurso
07 de novBrasil no Mundo debate ruptura nas urnas americanas e futuro de Trump
06 de nov
Receba as notícias no seu WhatsApp
Entre no nosso canal oficial e fique por dentro de tudo que acontece em Sergipe
Entrar no canal →