


ESET diz que golpes com QR Code cresceram 460% entre jan. e fev. de 2026 e já são 7,2% dos phishings no semestre. Quishing leva a páginas falsas, formulários e arquivos maliciosos.
Golpes de phishing que utilizam QR Codes — conhecidos como quishing — cresceram 460% no Brasil entre janeiro e fevereiro de 2026, segundo levantamento da ESET. O estudo, baseado na telemetria da empresa durante o primeiro semestre, mostrou que os ataques com QR Code já representaram 7,2% das detecções de phishing no período.
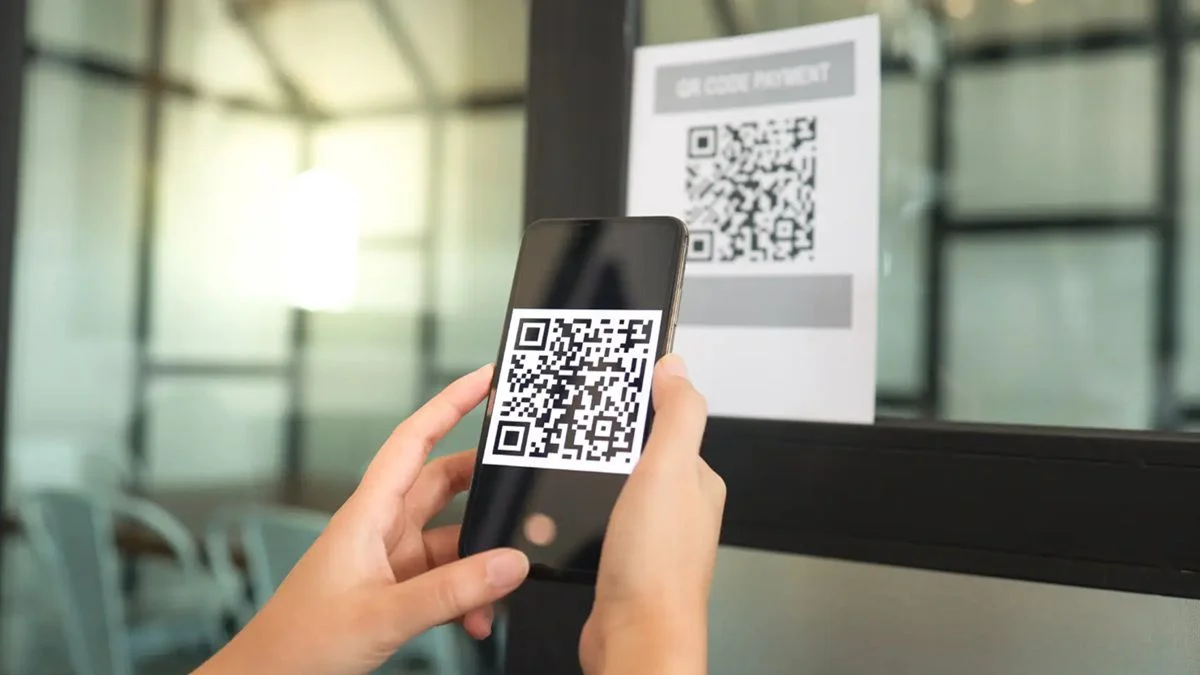
O termo quishing descreve fraudes que usam códigos QR para levar a vítima a páginas falsas, formulários de captura de dados ou arquivos maliciosos. A técnica se aproveita da familiaridade do público com códigos usados em pagamentos, cardápios, entregas, eventos e autenticações, e tem a particularidade de ocultar a URL antes da leitura.
Ao apontar a câmera do celular para um QR Code, o usuário pode acessar o destino sem visualizar previamente o endereço, o que dificulta a identificação de domínios falsos ou redirecionamentos suspeitos. O golpe pode começar com uma imagem enviada por e-mail, aplicativo de mensagens ou rede social; o QR Code pode aparecer sozinho ou dentro de um documento aparentemente legítimo, como PDF de cobrança, nota fiscal, contrato ou comprovante.
“A pessoa enxerga uma imagem familiar, escaneia e muitas vezes segue as instruções sem verificar para onde foi direcionada”
Depois da leitura, o código direciona o usuário para uma página controlada pelos criminosos. O site pode imitar serviços conhecidos e solicitar senha, dados bancários ou códigos de autenticação. Em outros casos, a vítima é induzida a baixar um arquivo malicioso.
O crescimento dos ataques com QR Code ocorreu no mesmo cenário em que o phishing continuou sendo uma das principais ameaças identificadas pela ESET: a categoria correspondeu a 35,9% de todas as detecções analisadas no Brasil durante o primeiro semestre.
Apesar do avanço do quishing, os arquivos PDF concentraram a maior parcela das detecções de phishing no período. A categoria PDF/Phishing respondeu por 52% dos casos identificados. Os criminosos costumam usar documentos que simulam segunda via de boleto, nota fiscal, comprovante de pagamento ou contratos; em ambientes profissionais, aparecem orçamentos, currículos e documentos supostamente compartilhados por colegas.
Entre as marcas e plataformas utilizadas como isca nas campanhas detectadas pela telemetria, DocuSign apareceu com 1,3% do volume de phishing, seguida por Telegram, com 0,5%, e WeTransfer, com 0,3%. A presença dessas marcas não significa que os sistemas tenham sido invadidos; golpistas podem reproduzir elementos visuais para criar aparência de legitimidade.
A recomendação é tratar o QR Code como qualquer outro link e checar para onde ele direciona antes de continuar: observar o domínio, erros de grafia e redirecionamentos para endereços que não tenham relação com o serviço esperado. QR Codes recebidos sem contexto exigem cautela, especialmente se vierem acompanhados de mensagens de urgência pedindo pagamento, confirmação de conta ou ação para evitar um suposto bloqueio.
Se a página solicitar senha, dados bancários ou código de autenticação, o ideal é interromper o processo e acessar o serviço diretamente pelo aplicativo ou site oficial. A mesma regra vale para documentos recebidos de remetentes desconhecidos ou inesperados. Também é recomendável manter os dispositivos atualizados e utilizar soluções de proteção capazes de bloquear páginas e arquivos maliciosos, reduzindo o risco caso o usuário acesse conteúdo fraudulento.
LEIA TAMBÉM

Receba as notícias no seu WhatsApp
Entre no nosso canal oficial e fique por dentro de tudo que acontece em Sergipe
Entrar no canal →