

GhostSpy 2.0 é vendido como serviço (SaaS), com painel para controle remoto e multa contratual de R$ 100 mil
Um novo capítulo na evolução do malware GhostSpy foi detectado em dispositivos Android no Brasil. Segundo o relatório da especializada Zenox, o criminoso por trás do golpe lançou uma versão atualizada da ferramenta, conhecida informalmente como “GhostSpy 2.0”.
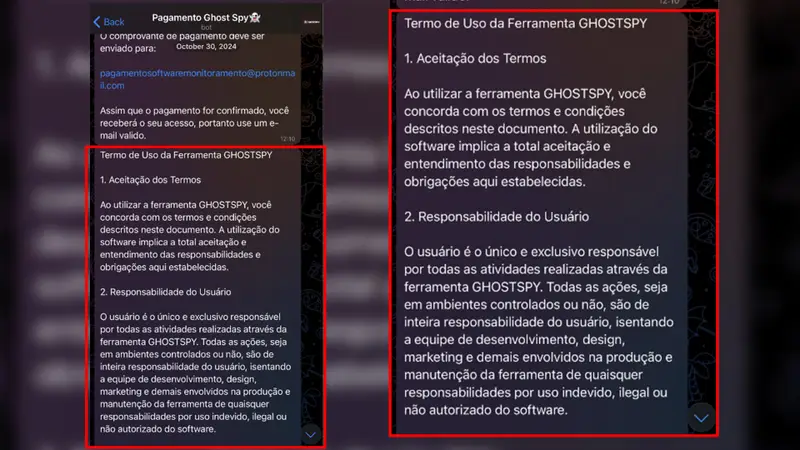
A novidade mantém o modelo de negócio original: é oferecida como serviço (software‑como‑serviço, SaaS), com planos de assinatura e até um contrato formal que prevê multa de até R$ 100 mil em caso de violação das cláusulas pelos compradores.
O que torna o GhostSpy 2.0 tão perigoso?
O malware classifica‑se como um Trojan de Acesso Remoto (RAT), com foco exclusivo em Android. Ele se instala através de arquivos .apk camuflados como recibos, boletos ou documentos oficiais — geralmente com nomes de bancos, transportadoras ou órgãos públicos brasileiros.
Após a instalação, o RAT solicita permissão de Acessibilidade do Android e, com isso, passa a:
- Controlar remotamente a tela e interagir com o dispositivo em tempo real
- Gravar tudo que é digitado (keylogger)
- Ativar um “modo de privacidade”, escurecendo a tela para ocultar atividades do invasor
- Roubar fotos, SMS, registros de chamadas, contatos e localização em tempo real
- Gerenciar arquivos, inclusive upload ou download e instalação de novos apps
O GhostSpy 2.0 também promete ser “impossível de remover”, burlando mecanismos como o Google Play Protect e concedendo automaticamente todos os acessos necessários ao invasor.
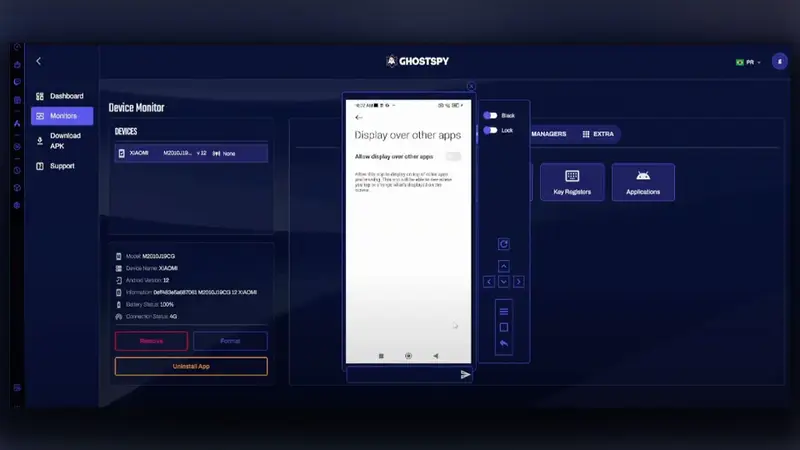
Falhas graves no painel expõem dados de vítimas
Apesar do visual “profissional”, o painel de controle do GhostSpy 2.0 contém vulnerabilidades críticas: segundo a Zenox, qualquer pessoa com acesso ao endereço pode visualizar dados de vítimas—capturas de tela, senhas ou padrões de desbloqueio—mesmo sem permissão explícita.
A interface inclui termos de uso que tentam isentar os criadores de responsabilidades jurídicas, reforçando o tom formal e empresarial do golpe.
Quem está por trás? ‘Goiano’ novamente aparece
O relatório liga o projeto ao cibercriminoso conhecido como “Goiano”, figura controversa no submundo digital — acusado de apenas reembalar malwares como GoatRAT, Brata RAT, entre outros, e vendê-los sob diferentes nomes e estilos visuais.
De acordo com o canal investigativo OneRevealed, o GhostSpy seria apenas mais um caso de “rebranding” do GoatRAT, o famoso “Vírus do Pix”. A grande inovação foi a construção de um painel web para dar aparência profissional a um código já existente.
Como se proteger de ameaças como o GhostSpy
Especialistas recomendam práticas simples, mas eficazes:
- Baixe aplicativos apenas de lojas oficiais, como Google Play Store; evite links ou arquivos enviados por e‑mail, redes sociais ou mensagens de texto
- Revise com frequência as permissões dos aplicativos, especialmente o uso de “Acessibilidade”
- Desconfie de mensagens que induzam à instalação urgente de documentos, recibos ou rastreamento de encomenda
- Ative autenticação de dois fatores em todas as contas importantes
- Use senhas fortes e evite padrões simples de desbloqueio
- Se notar comportamento suspeito, desconecte da internet, rode antivírus confiável e considere restaurar o celular para configurações de fábrica
Por que isso preocupa especialistas?
A chegada do GhostSpy 2.0 reforça uma tendência preocupante: a industrialização do cibercrime por meio de plataformas profissionais, com contrato, painel e suporte técnico. Isso amplia o acesso ao crime digital mesmo para pessoas com pouca formação técnica.
Além disso, a falha no painel de comando não apenas facilita vazamentos de dados, mas demonstra o amadorismo por trás da sofisticação aparente do golpe.
LEIA TAMBÉM

Receba as notícias no seu WhatsApp
Entre no nosso canal oficial e fique por dentro de tudo que acontece em Sergipe
Entrar no canal →